← 返回设计浏览

DESIGN PROJECT · 10 IMAGES

二阶SQL注入漏洞研究

系统界面、功能流程与设计成果可视化记录

项目说明

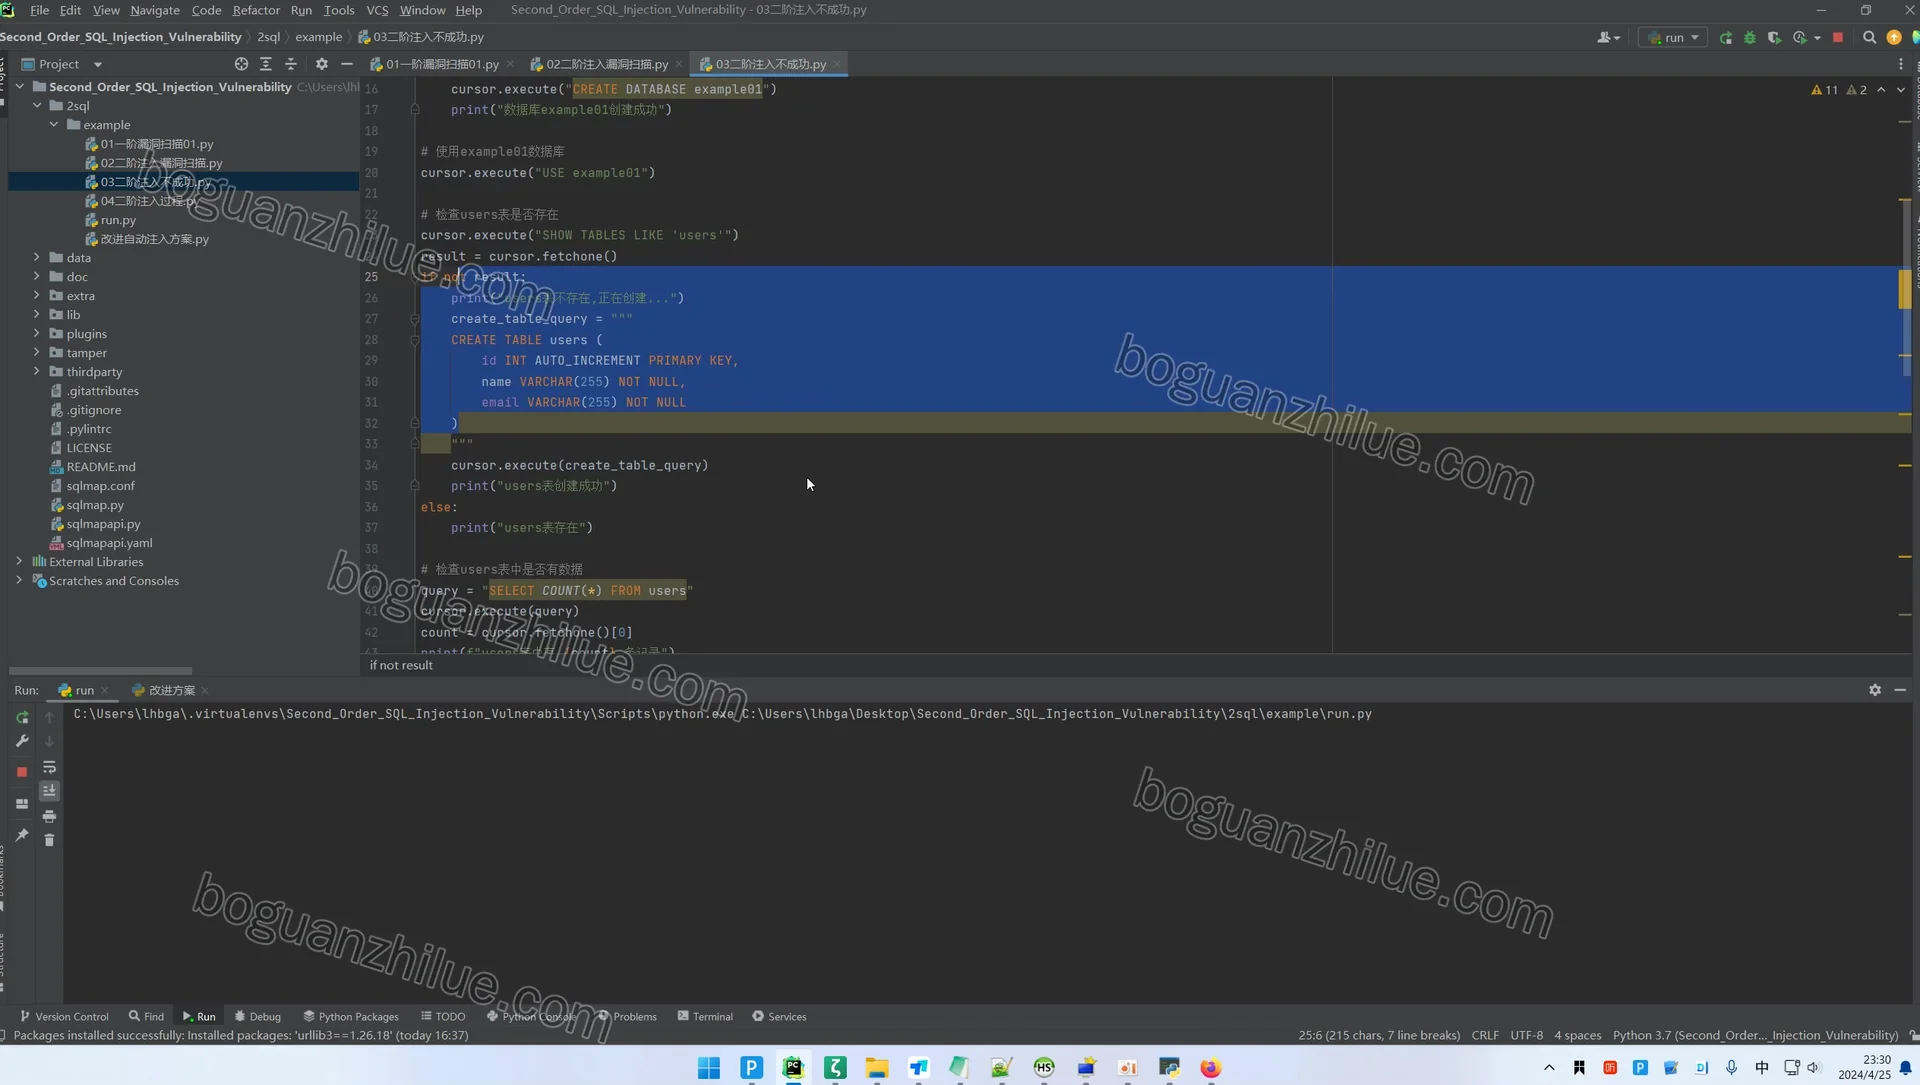
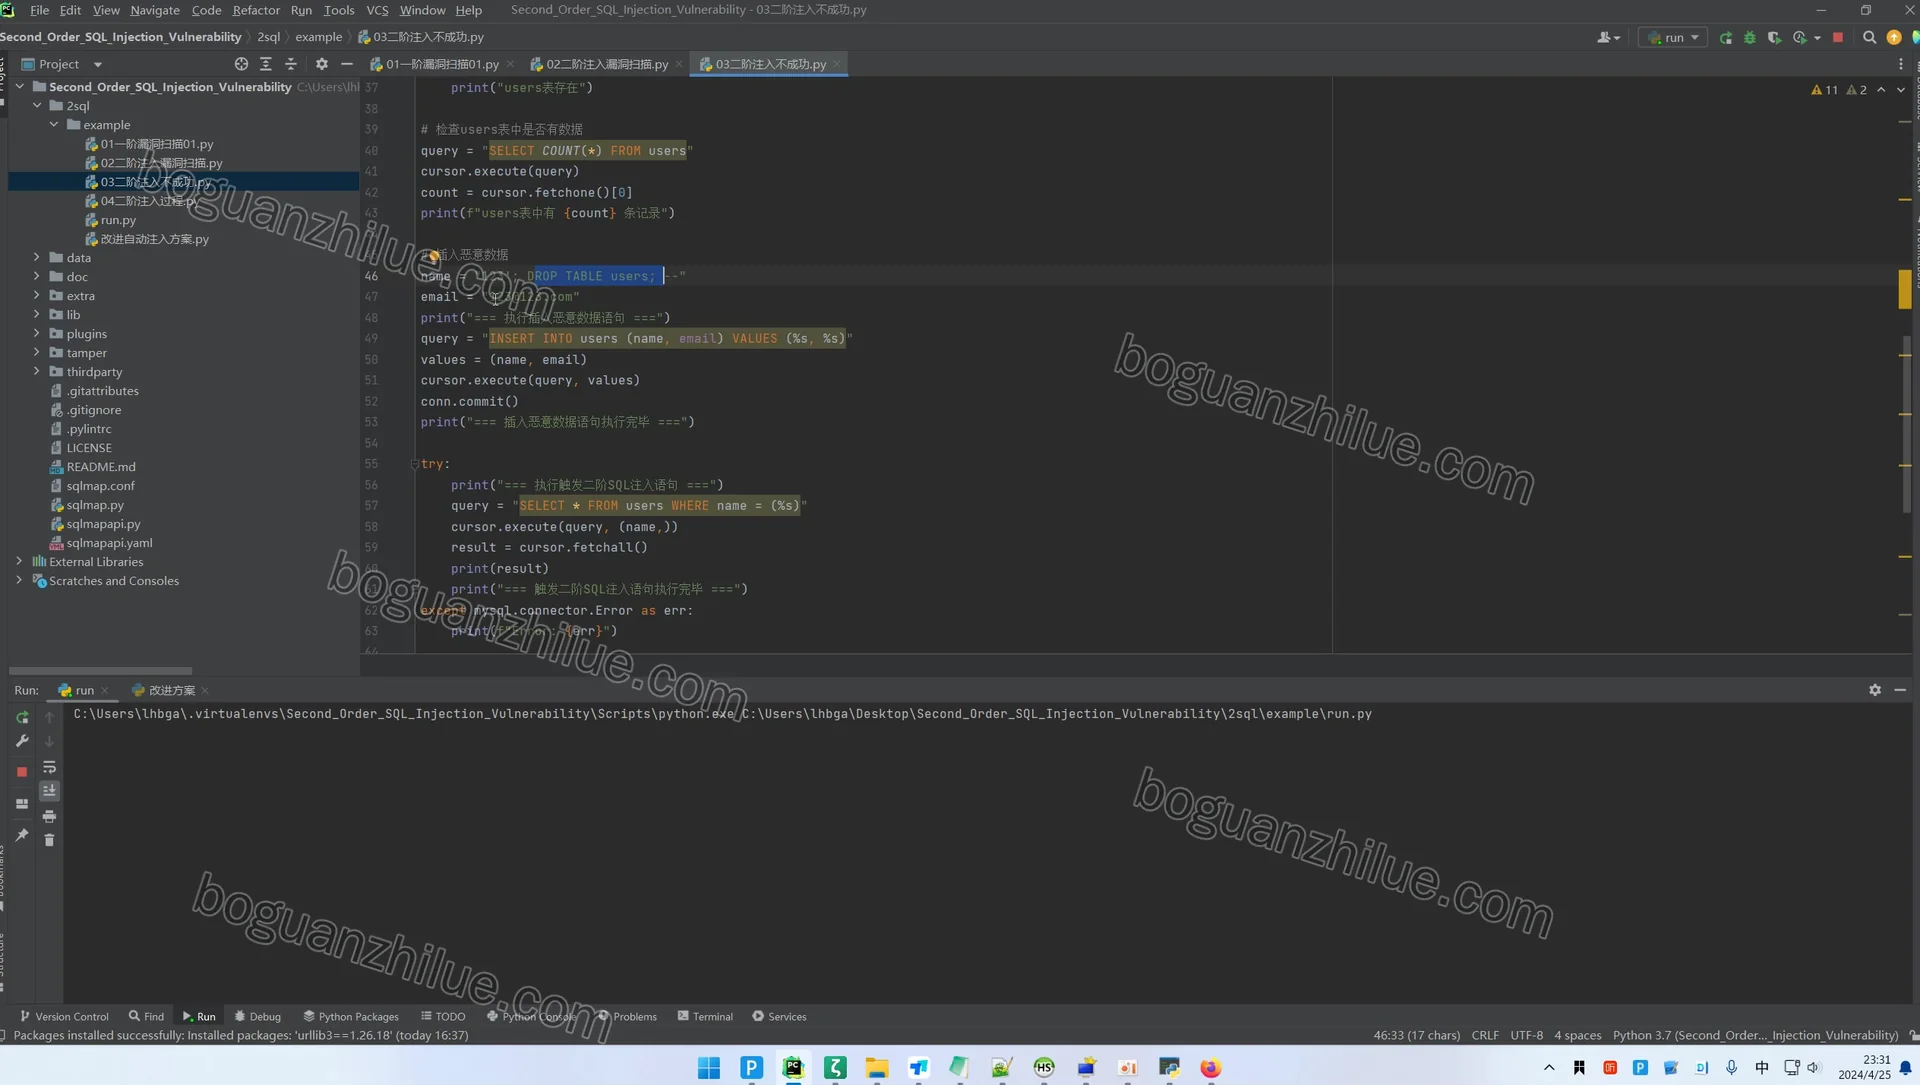
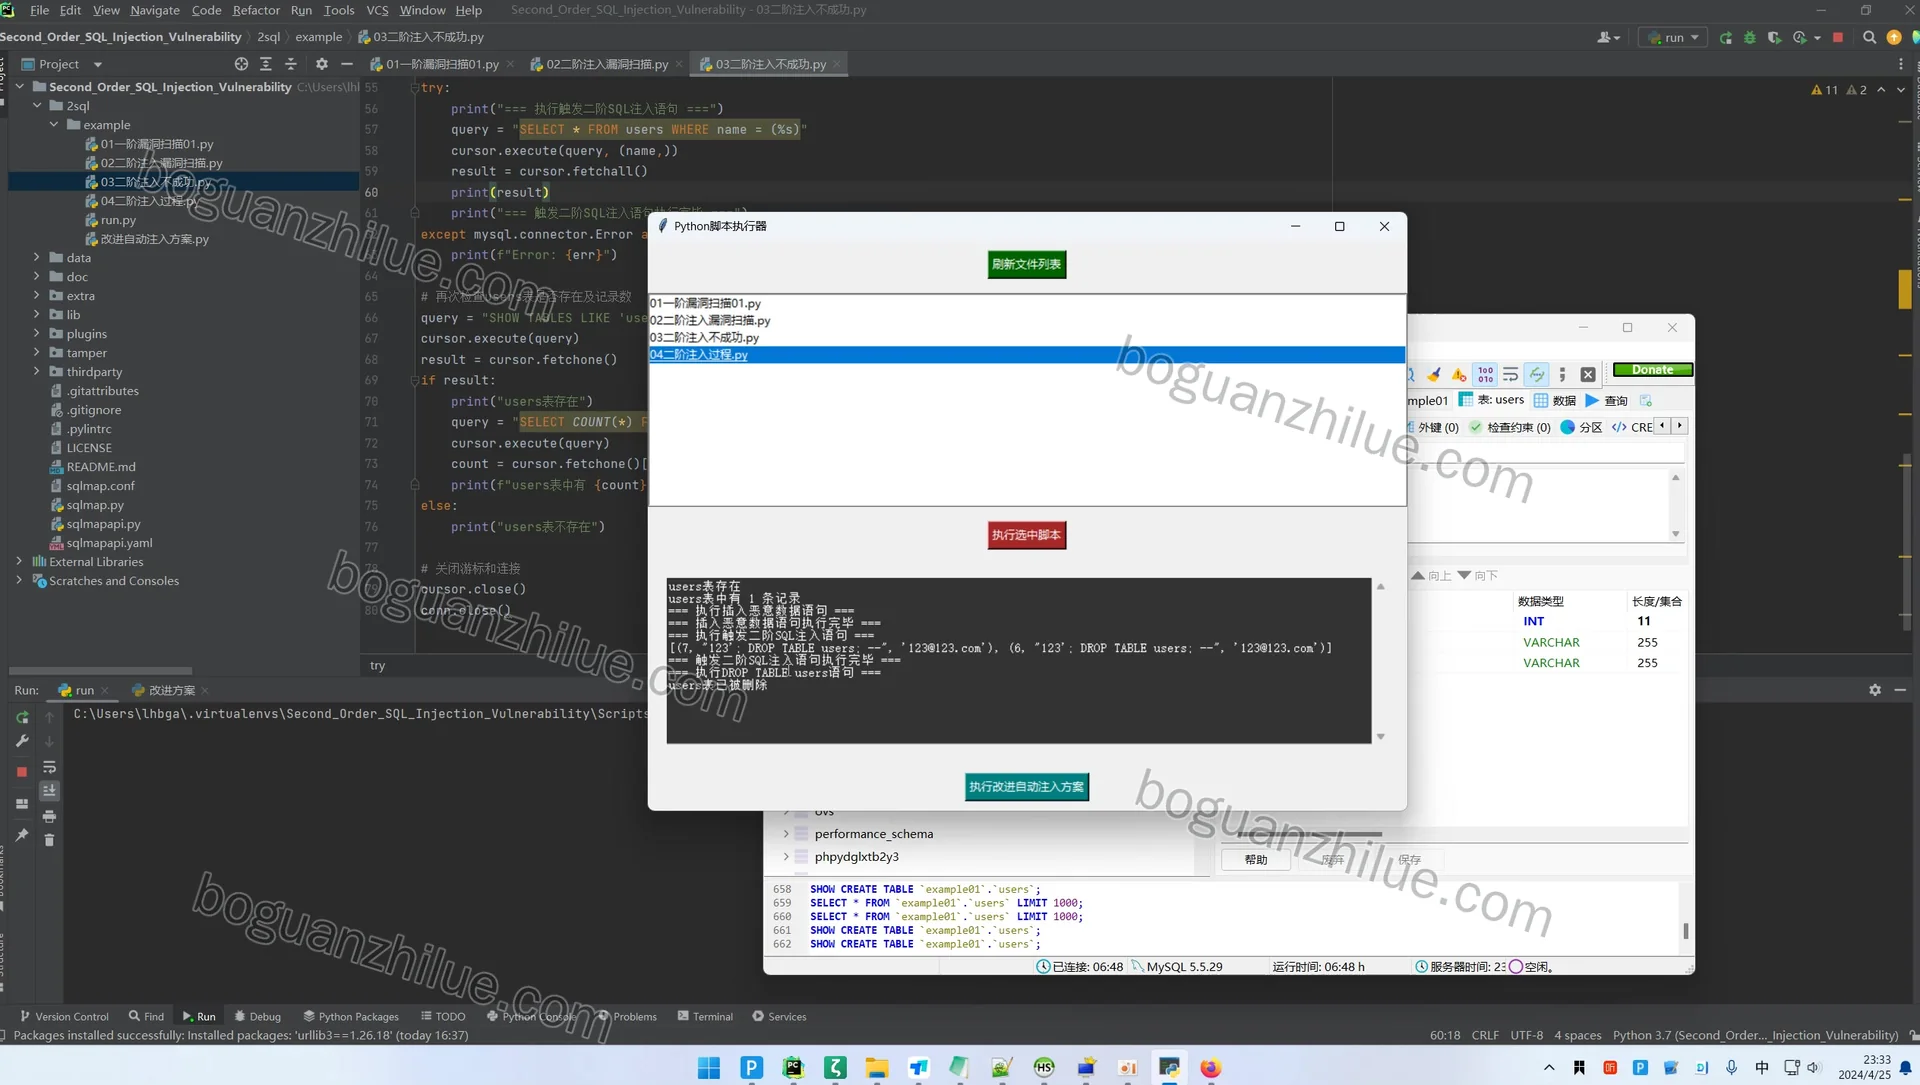
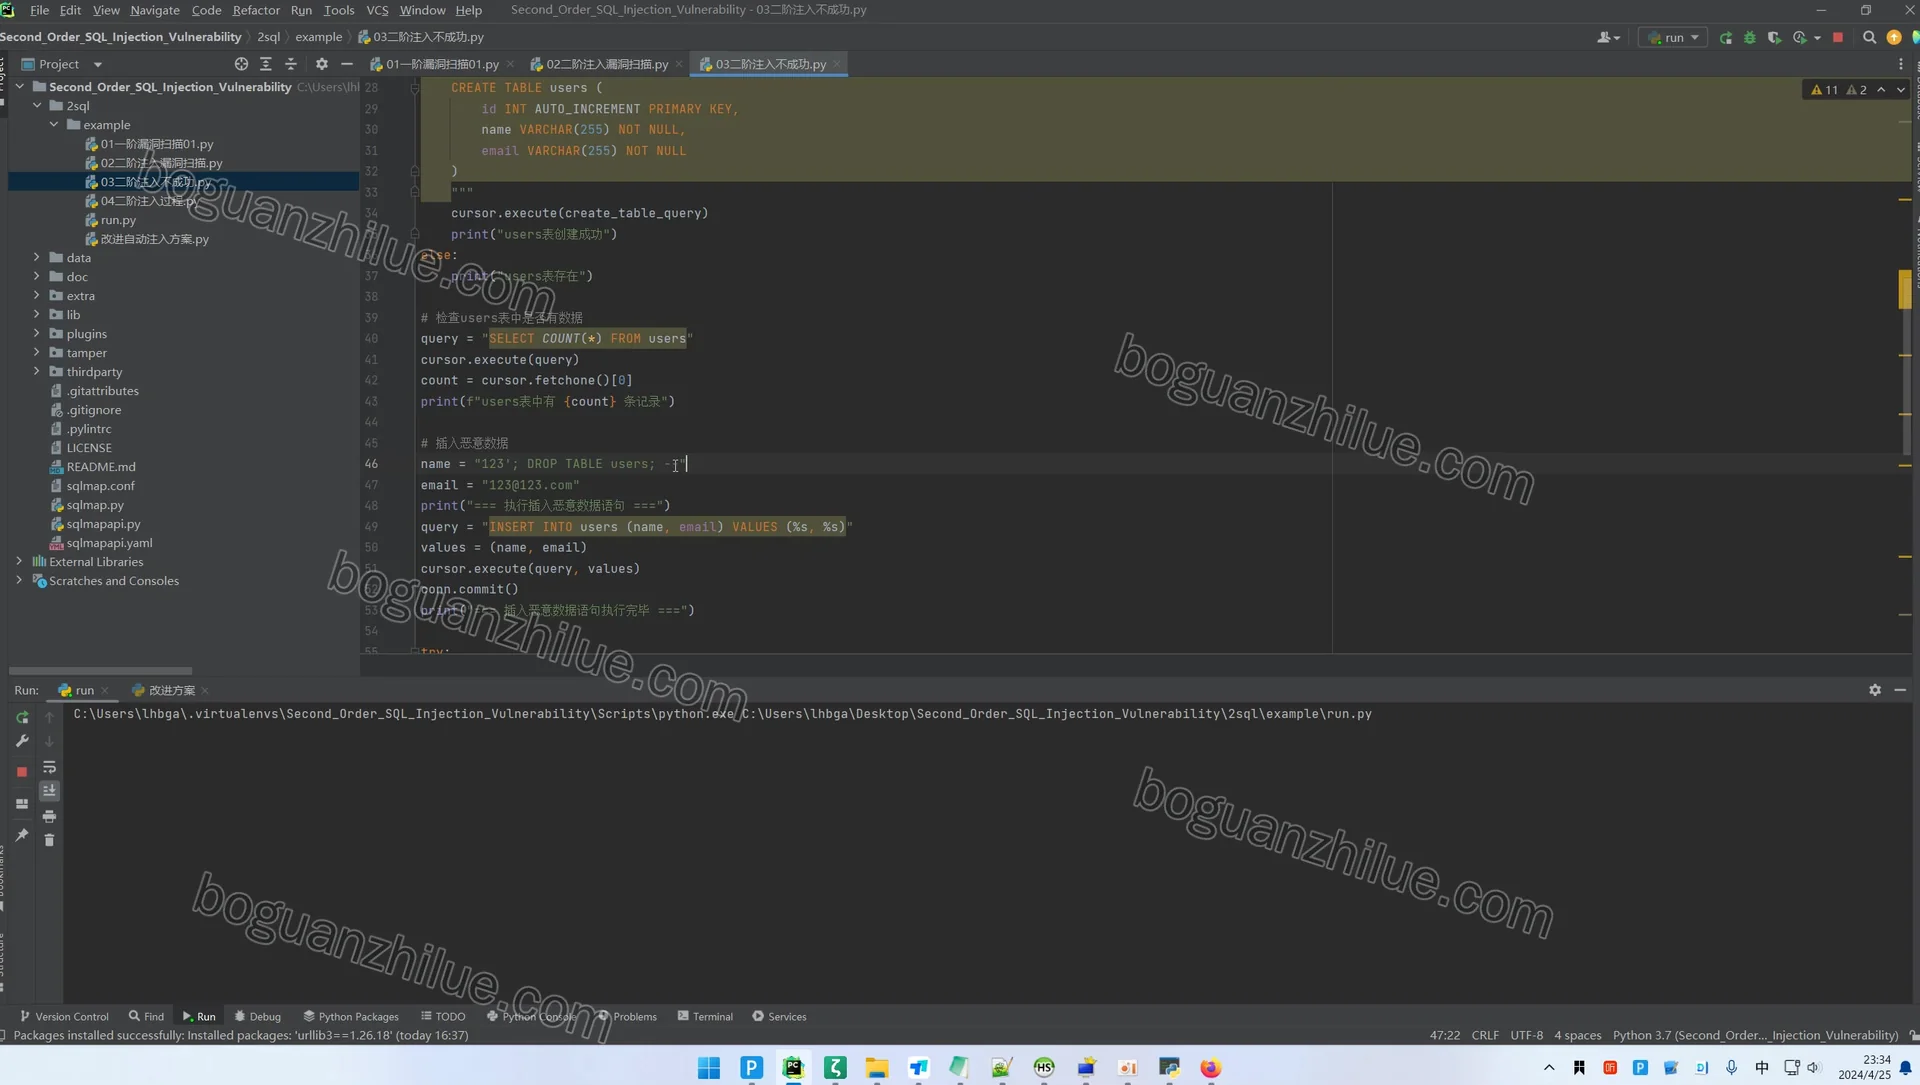
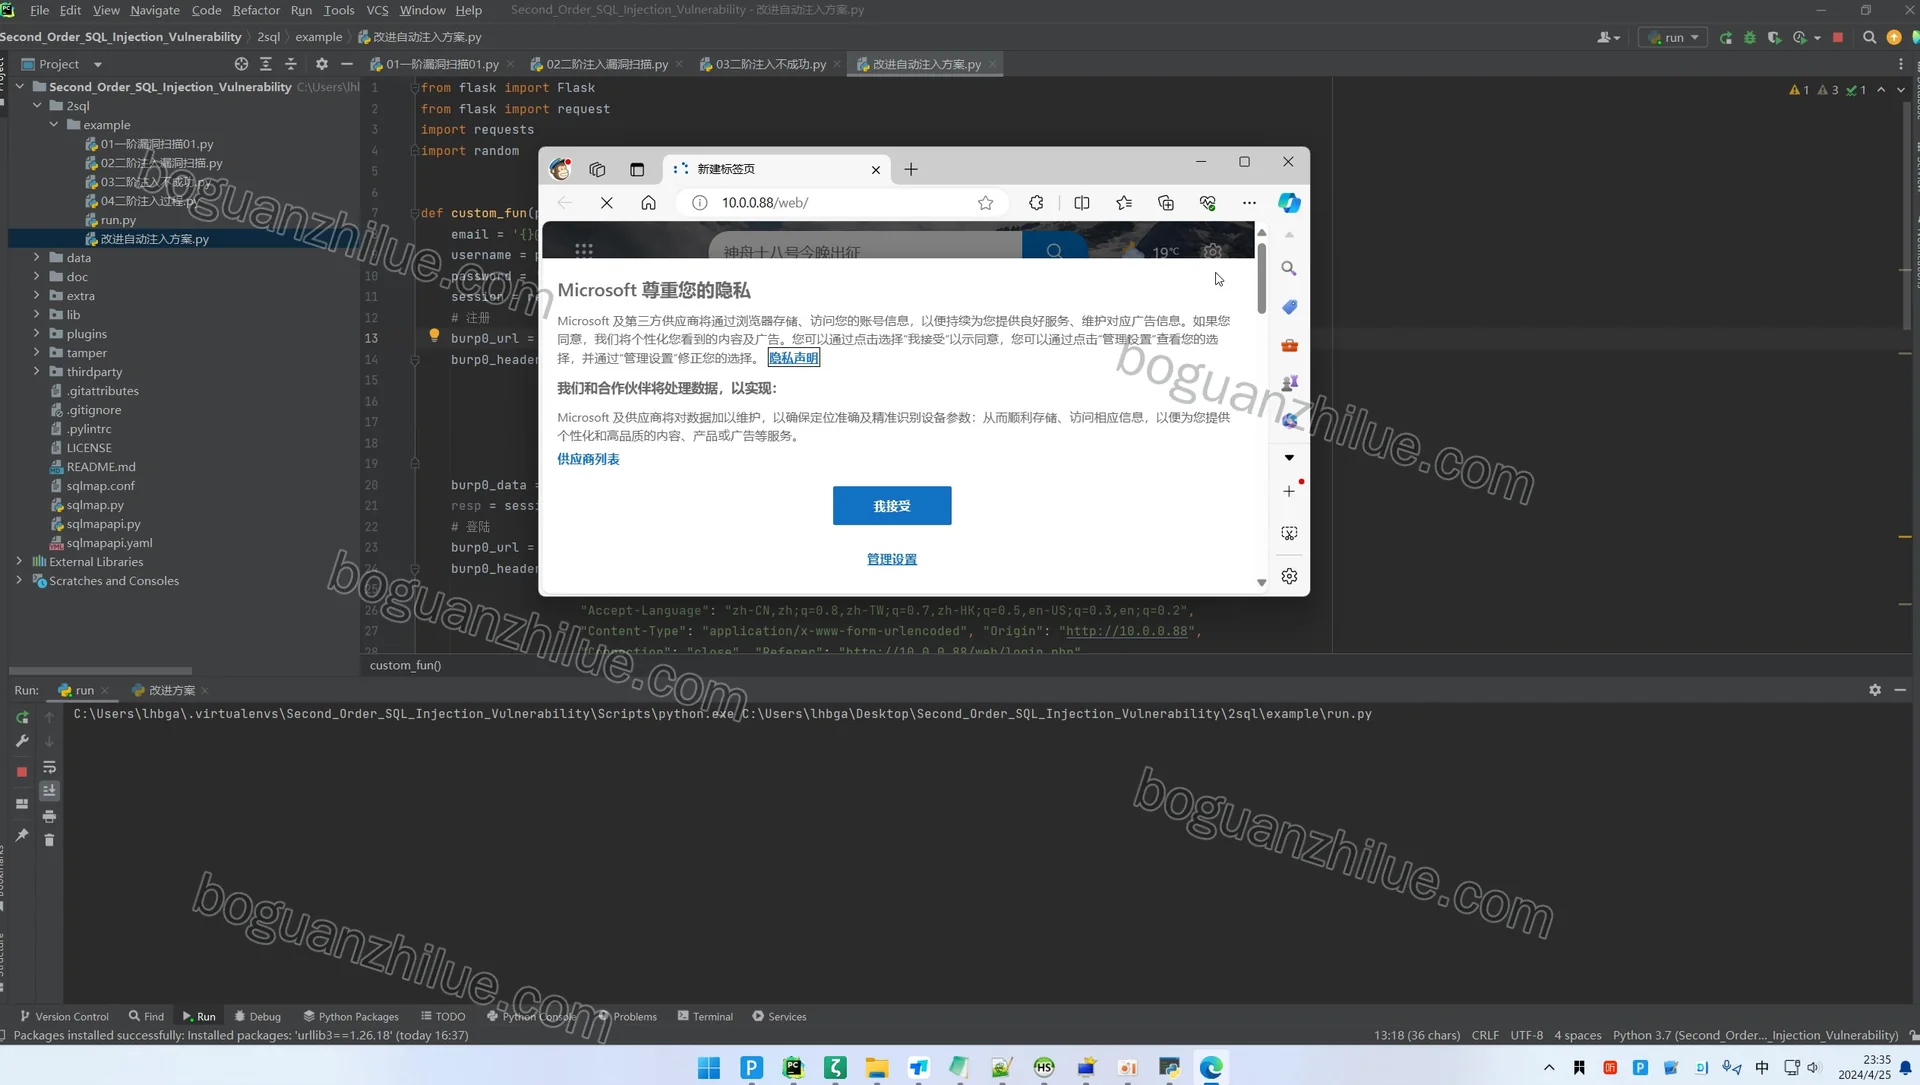
项目在PyCharm中打开,左侧项目树包含example目录及多个以“01-05”编号的Python脚本,如“01-时间盲注.py”“02-二阶注入成功.py”“03-二阶注入不成功.py”,另有run.py、sqlmap.py等文件。编辑区展示Python代码:一处使用requests发送带payload的GET请求,通过比较响应时间与阈值判断是否存在SQL注入;另一处使用sqlite3执行CREATE TABLE、SELECT COUNT(*)及INSERT INTO users语句,并打印执行结果。底部Run窗口显示脚本运行路径。
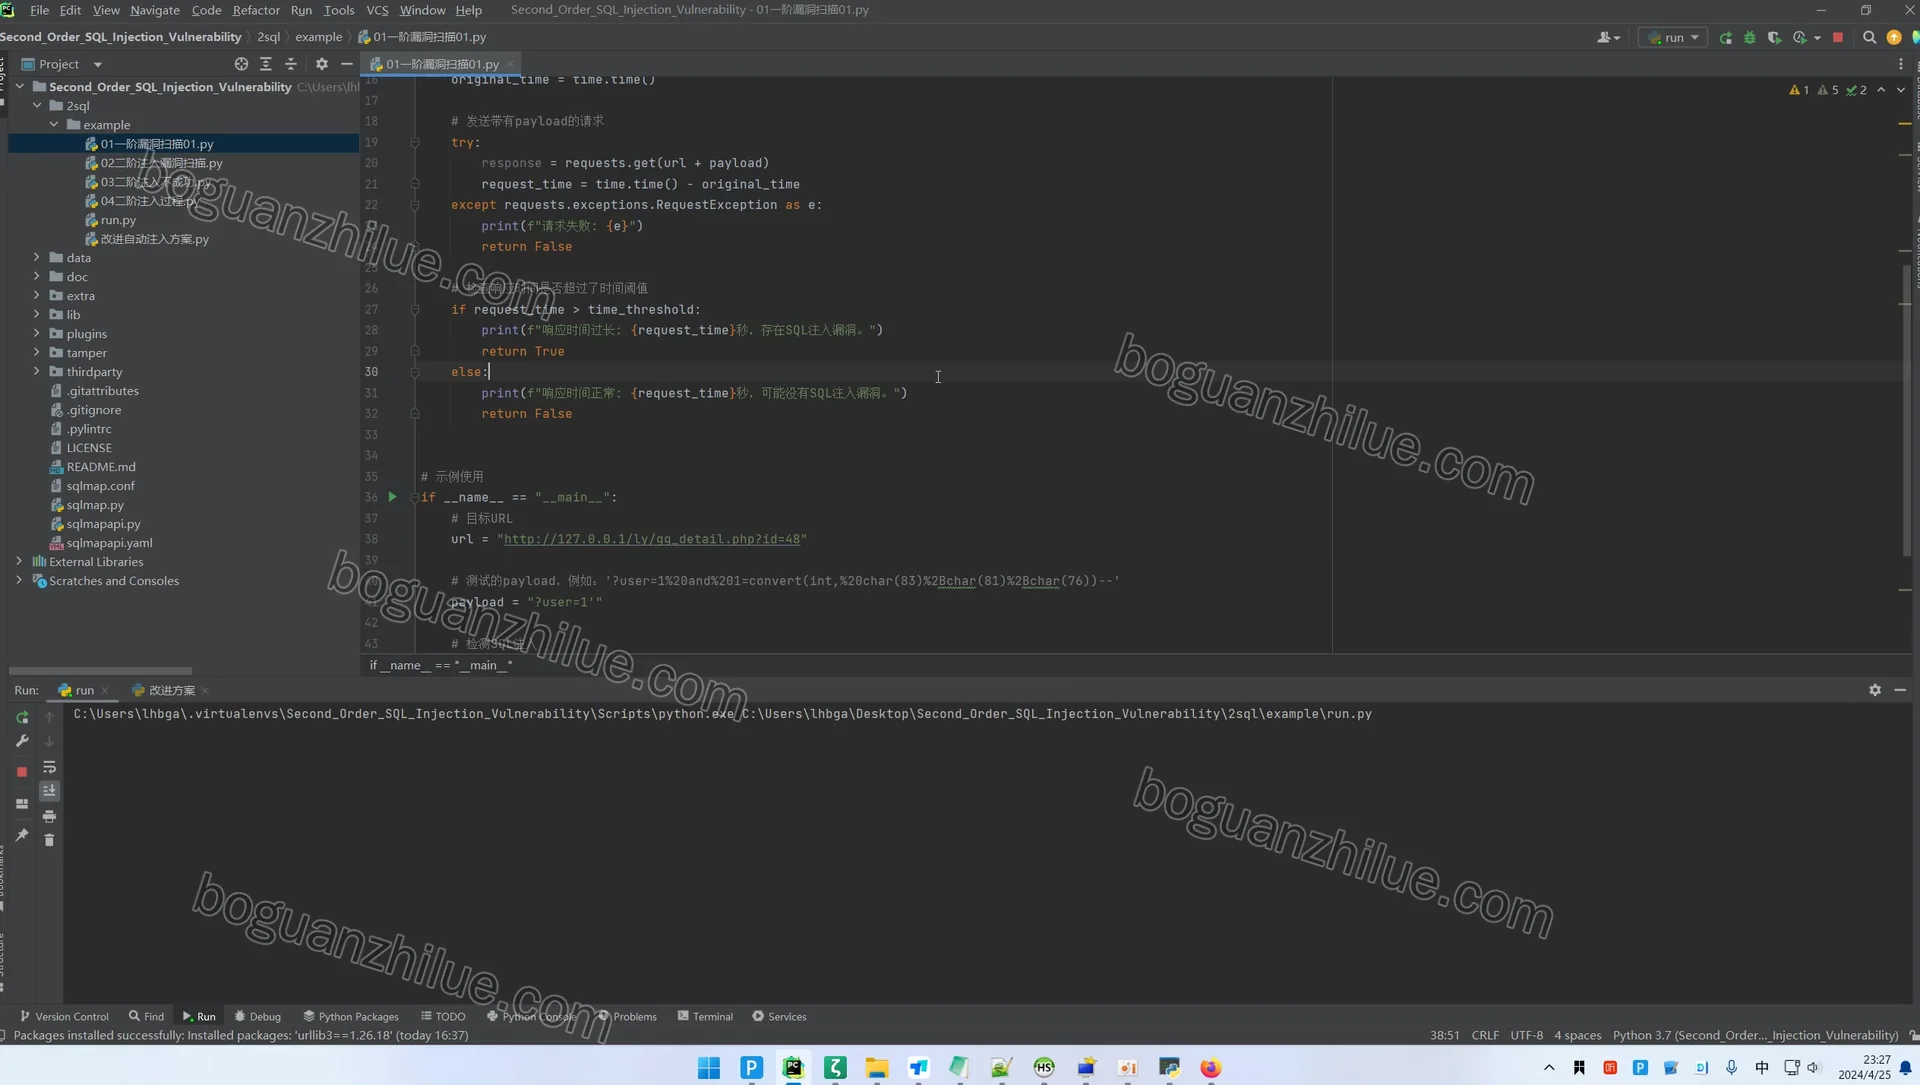
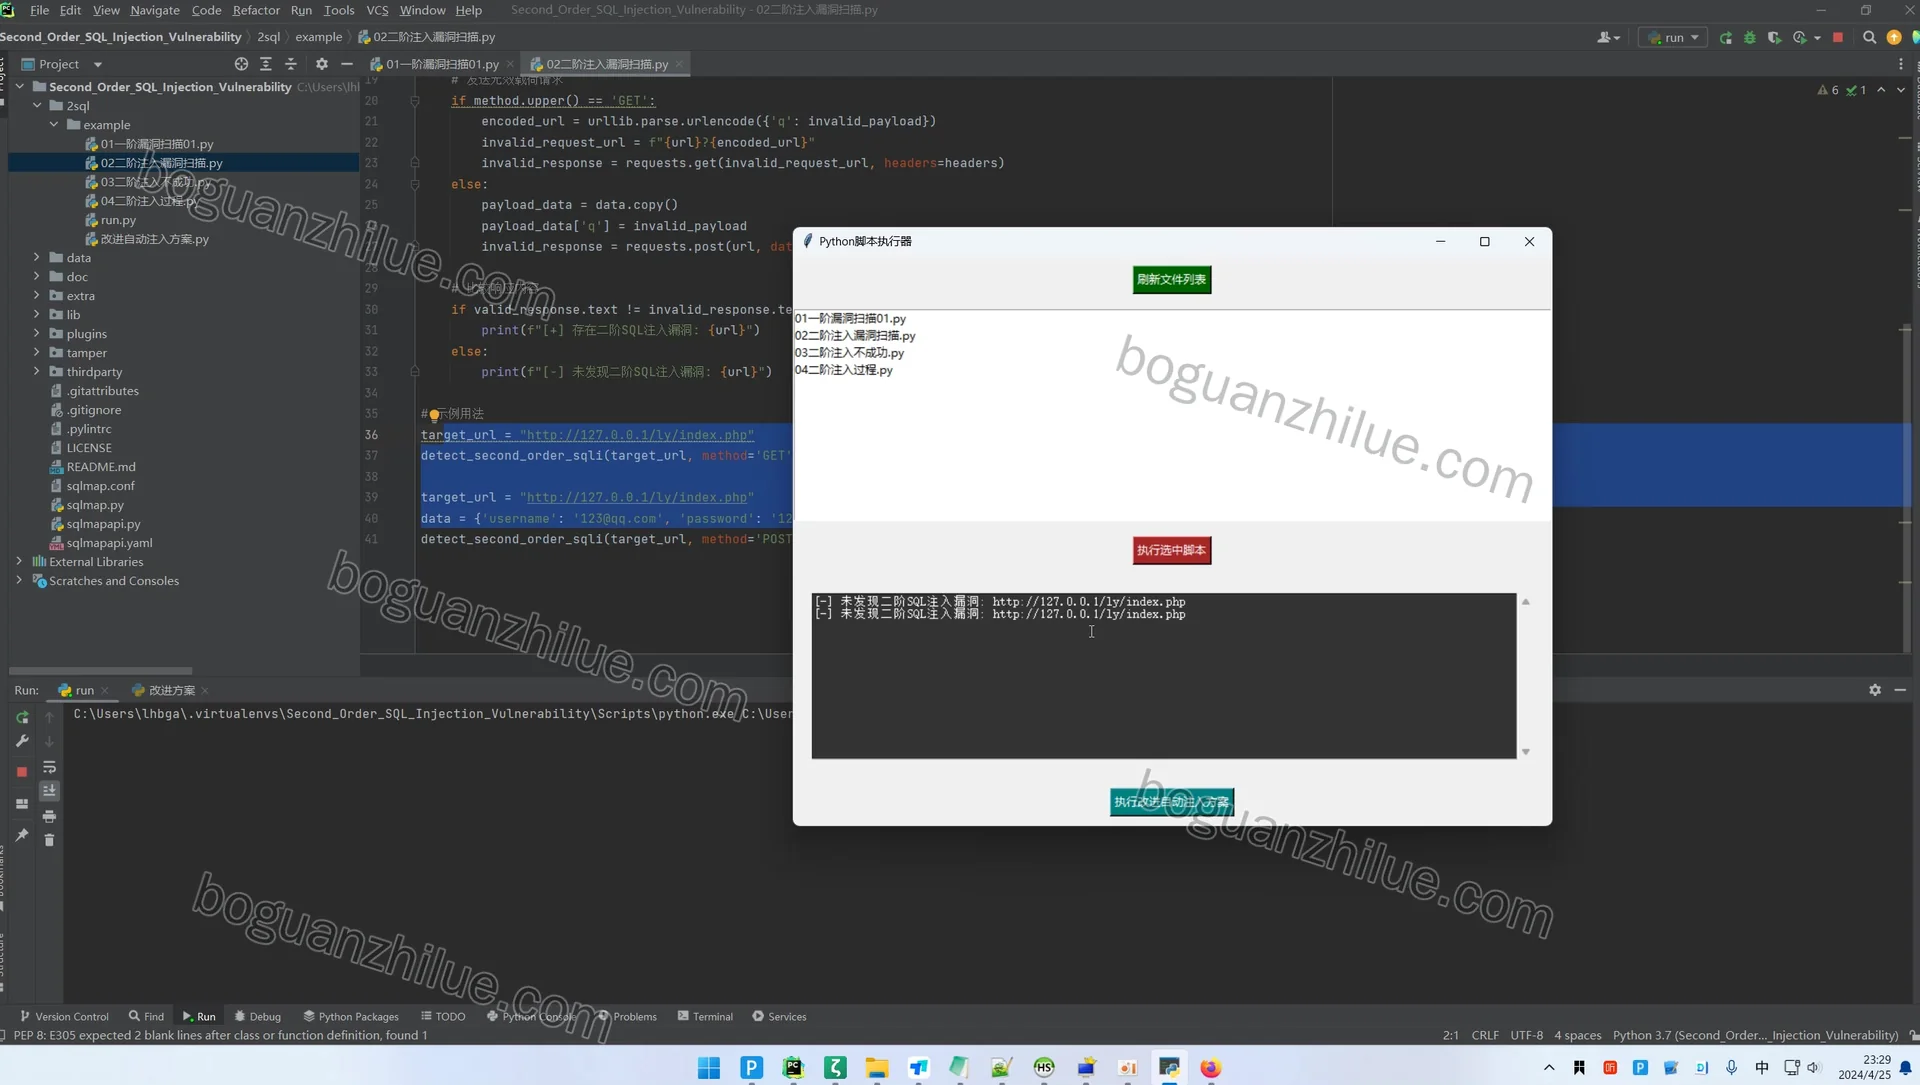
二阶SQL注入漏洞研究项目截图 1
二阶SQL注入漏洞研究 · 01
二阶SQL注入漏洞研究项目截图 2
二阶SQL注入漏洞研究 · 02
二阶SQL注入漏洞研究项目截图 3
二阶SQL注入漏洞研究 · 03
二阶SQL注入漏洞研究项目截图 4
二阶SQL注入漏洞研究 · 04
二阶SQL注入漏洞研究项目截图 5
二阶SQL注入漏洞研究 · 05
二阶SQL注入漏洞研究项目截图 6
二阶SQL注入漏洞研究 · 06
二阶SQL注入漏洞研究项目截图 7
二阶SQL注入漏洞研究 · 07
二阶SQL注入漏洞研究项目截图 8
二阶SQL注入漏洞研究 · 08
二阶SQL注入漏洞研究项目截图 9
二阶SQL注入漏洞研究 · 09
二阶SQL注入漏洞研究项目截图 10
二阶SQL注入漏洞研究 · 10

END OF PROJECT

继续浏览其他设计 →